🔒 Keamanan IoT
TLS, autentikasi device, token, serangan umum, dan best practice.
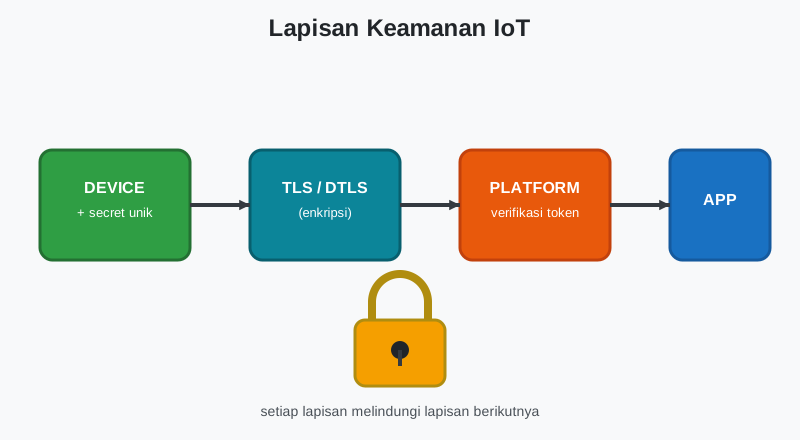
Lapisan keamanan: device → transport (TLS) → platform → aplikasi
📌 1. Kenapa Keamanan IoT Itu Kritis?
IoT memperluas permukaan serangan: jutaan device terhubung, banyak di antaranya lemah dan tidak pernah di-update.
- Botnet Mirai (2016) — jutaan kamera & router lemah daya direkrut untuk serangan DDoS terbesar saat itu (600 Gbps).
- Smart fridge "tweet" — kulkas terhubung internet yang membocorkan kredensial WiFi ke akun Twitter (2016).
- Kamera bayi — diakses publik lewat default password.
⚠️ Di IoT, serangan bukan cuma "data bocor" — bisa jadi
bahaya fisik: pintu garasi terbuka, infus pompa salah dosis,
lampu lalu lintas dimanipulasi.
📌 2. Ancaman Umum
| Ancaman | Deskripsi | Mitigasi |
|---|---|---|
| Password default | admin/admin tidak pernah diganti | Wajib ganti saat provisioning |
| Traffic tidak terenkripsi | Data/sniffing di WiFi publik | TLS/DTLS di semua jalur |
| Impersonasi device | Attacker menyamar sebagai device sah | Sertifikat per device / token unik |
| Replay attack | Pesan lama dikirim ulang | Timestamp + nonce di pesan |
| Firmware tampered | Firmware diganti di jalur update | Signature + checksum, HTTPS |
| Akses fisik | Device dicuri/dibuka, port debug dipakai | Secure boot, encrypt storage, matikan debug |
📌 3. Autentikasi Device: Token HMAC
Setiap device punya secret unik. Saat melapor, device menyertakan token HMAC yang hanya bisa dibuat oleh pihak yang tahu secret. Server memverifikasi — pesan tanpa token valid ditolak.
Output:
Di platform nyata, pola ini diwujudkan sebagai X.509 certificate per device (AWS IoT, Azure) — lebih kuat karena bisa dicabut (revoke) per device.
📌 4. Best Practice (Checklist)
- ✅ TLS/DTLS untuk semua komunikasi (device↔cloud, app↔cloud).
- ✅ Kredensial unik per device — tidak ada password default.
- ✅ Prinsip minimal privilege — device hanya boleh menulis data-nya sendiri.
- ✅ Update rutin + OTA dengan verifikasi signature.
- ✅ Segmentasi jaringan — VLAN/IoT di jaringan terpisah dari LAN kantor.
- ✅ Monitoring anomali — device yang tiba-tiba mengirim 1000× lebih banyak = dicurigai.
- ✅ Encrypt data sensitif di storage (end-to-end jika perlu).
🧠 Latihan
- Modifikasi
verifikasi()agar menolak token dengan timestamp lebih dari 30 detik darinow()(anti-replay temporal). Uji dengants - 60. - Buat fungsi
lapor(device_id, suhu)yang mengembalikan dict{"device", "suhu", "ts", "token"}, danterima(pesan)yang memverifikasi token lalu mengembalikan True/False. Uji 3 skenario: sah, token salah, replay. - Sebutkan 3 hal yang BISA dilakukan attacker jika kamera IoT tidak terenkripsi dan pakai password default.
- Investigasi singkat: cari satu insiden keamanan IoT nyata (2018–2026), ringkas dalam 3 kalimat: apa yang diserang, bagaimana, dan apa mitigasinya.